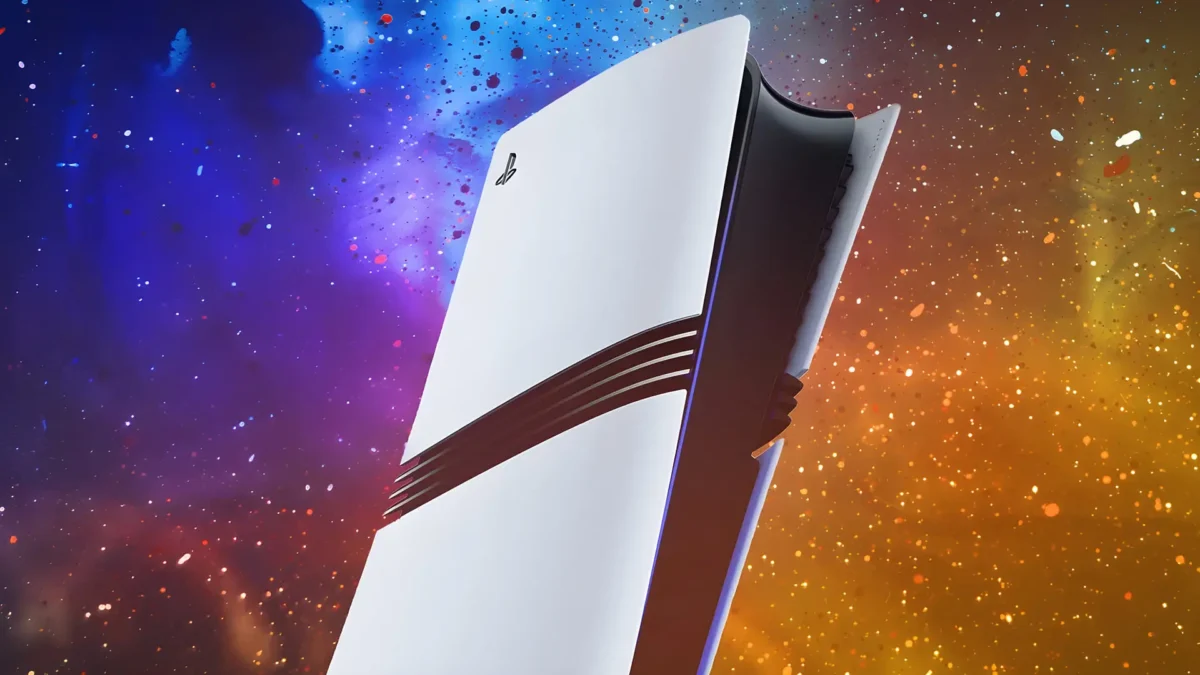
سونی ۵۰ هزار دلار پاداش به پژوهشگری پرداخت کرد که موفق به شناسایی یک حفره امنیتی بسیار حساس شده بود. غول تکنولوژی ژاپنی با این هزینه سنگین، قصد دارد امنیت کاربران پلیاستیشن را تضمین کند و پیش از آنکه هکرهایی از این نقاط ضعف سوءاستفاده کنند، آنها را مسدود سازد.
برنامه شکار باگ سونی و 2tonejordy
پژوهشگری که با نام مستعار 2tonejordy شناخته میشود، توانست یک آسیبپذیری جدی در زیرساختهای پلیاستیشن پیدا کند و گزارش آن را از طریق سیستم رسمی «شکار باگ» سونی ارسال کند.
سونی برای ترغیب متخصصان امنیتی، سیستمی را راه انداخته که در آن هر کسی باگها را پیدا کرده و قانونمند گزارش کند، پاداش دریافت میکند.
این هکر مستقل موفق شد حداکثر مبلغ تعیین شده برای پاداشهای این پلتفرم را دریافت کند. چنین رقابتهایی برای یافتن نقاط ضعف، یادآور رقابتهای سختافزاری در بازار موبایل است؛ درست مثل آنچه در مقایسه iPhone Duo vs Xiaomi 18 Fold میبینیم و هر برند تلاش میکند در امنیت و کارایی برتری یابد.
پاداش ۵۰ هزار دلاری و شوخی با GTA ۶
طبق گزارش پایرت نیشن، این مبلغ پس از تایید فنی تیمهای امنیتی سونی پرداخت شد. خبر این اتفاق موجی از واکنشها را در فضای مجازی به راه انداخت. پژوهشگر هم بعد از دریافت پول، با شوخی به قیمت احتمالا بالای نسخه بعدی جیتیای اشاره کرد.
اکنون توانایی مالی کافی برای پیشخرید بازی GTA ۶ را دارد
سونی از انتشار جزئیات فنی این باگ خودداری کرد تا هکرهایی دیگر نتوانند از این اطلاعات برای کپیبرداری یا ایجاد تهدیدات جدید استفاده کنند.
مدیران پلیاستیشن ترجیح دادند برای بستن کامل راه نفوذ، سازوکار این رخنه را در محیطهای بسته بررسی و اصلاح کنند.
برنامههای باگ باونتی (Bug Bounty) در واقع هکرهای احتمالی را به همکاران امنیتی تبدیل میکنند. پرداخت مبالغ بالا به متخصصانی نظیر 2tonejordy باعث میشود آسیبپذیریها به جای فروش در بازار سیاه، مستقیم به دست سازنده برسد و امنیت میلیونها کاربر حفظ شود.
پاسخ به پرسشهای رایج
مبلغ پرداختی سونی به هکر چقدر بود؟
سونی مبلغ ۵۰ هزار دلار را به عنوان حداکثر پاداش مجاز پرداخت کرد.
نام پژوهشگر امنیت سایبری که این باگ را پیدا کرد چه بود؟
این فرد با نام مستعار 2tonejordy شناخته میشود.
چرا جزئیات فنی رخنه امنیتی منتشر نشد؟
سونی برای جلوگیری از حملات مشابه و سوءاستفادههای احتمالی، اطلاعات فنی را محرمانه نگه داشت.